Trust-Center
Was Einkauf, IT und Datenschutz vor der Unterschrift wissen wollen.
Wie wir Ihre Daten schützen, was wir Ihnen vertraglich zusagen und wo genau es steht. Alle Dokumente laden Sie hier herunter, ohne Formular und ohne Anmeldung.
Status wird geladen …- 99,5 %Verfügbarkeit im Vertragsjahr, zugesagt im SLA
- FrankfurtBetrieb in Rechenzentren von AWS in Frankfurt am Main
- TLS 1.2+Verschlüsselt bei der Übertragung und im Speicher
- 14 TageMindestvorlauf für jede geplante Wartung, laut SLA
Sicherheit im Überblick
Sechs Bereiche, jeder mit festen Maßnahmen.
Die Einzelheiten stehen in unseren Technischen und organisatorischen Maßnahmen, der Anlage zu jedem Vertrag zur Auftragsverarbeitung. TOM als PDF
Organisation und Regeln
Sicherheit beginnt bei Menschen und Abläufen.
- Wir arbeiten nach ISO/IEC 27001, den Kriterien von SOC 2 und NIS-2.
- Alle Mitarbeitenden sind auf Vertraulichkeit verpflichtet.
- Schulungen zu Datenschutz und Informationssicherheit, mindestens einmal im Jahr
- Externer Datenschutzbeauftragter
- Teilnehmer der Allianz für Cyber-Sicherheit
Rechenzentrum und Netz
Transaction-Network läuft bei Amazon Web Services in Frankfurt am Main.
- Logisch getrennte Netze, Segmentierung und Firewalls
- Getrennte Umgebungen für Entwicklung, Test, Qualitätssicherung und Betrieb
- Infrastruktur als Code: jede Umgebung wird automatisch aufgebaut
- Physischer Schutz der Rechenzentren durch AWS
Verschlüsselung
Ihre Daten sind auf dem Weg und im Speicher verschlüsselt.
- HTTPS mit TLS 1.2 oder 1.3 für Anwendung, App und alle Schnittstellen
- Gespeicherte Daten sind verschlüsselt.
- Zentrale, geschützte Schlüsselverwaltung
- Passwörter nur als sicherer Hashwert gespeichert
Anmeldung und Zugang
Jede Anmeldung läuft über einen zentralen Identitätsdienst.
- Zwei-Faktor-Anmeldung für administrative Zugriffe
- Sperre nach mehreren Fehlversuchen
- Getrennte Konten für Nutzung und Administration
- Anbindung Ihres ERP über eine eigene VPN-Verbindung
Überwachung
Wir überwachen den Betrieb laufend. Auffälligkeiten lösen Alarm aus.
- Zentrale Protokollierung sicherheitsrelevanter Ereignisse
- Alarm an unser Technikteam, das die Meldung bewertet und reagiert
- Automatische Schwachstellenprüfung von Code und Infrastruktur
- Updates und Patches in festem Rhythmus
- Regelmäßige Penetrationstests durch externe Prüfer, zuletzt 8com im Juni 2026
Verfügbarkeit
99,5 % im Vertragsjahr. Verfehlen wir das, erhalten Sie eine Gutschrift.
- Regelmäßige Datensicherungen
- Geplante Wartung mindestens zwei Wochen vorher angekündigt
- Störungen zeigen wir unverzüglich auf der Statusseite.
- Support mit festen Reaktionszeiten je Priorität
Ihre Daten
Ihre Daten bleiben Ihre. So steht es im Vertrag.
Vier Zusagen. Jede steht in unseren AGB oder im Vertrag zur Auftragsverarbeitung.
Ihre Daten gehören Ihnen.
Was Sie einbringen und was in Ihrem Konto entsteht, bleibt Ihr Eigentum. Sie können jederzeit einzelne oder alle Daten herausverlangen.
Hersteller sehen nur ihre Maschinen.
Ein Hersteller sieht in Ihrem Werk nur seine eigenen Maschinen. Was Sie selbst anlegen, sieht er erst, wenn Sie es freigeben. Daten über andere Marken geben wir keinem Hersteller weiter.
Ihre KI arbeitet nur für Sie.
Jeder Kunde, jede Maschine und jede Komponente hat einen eigenen Datenraum. Personenbezogene Daten nutzen wir nicht zum Training von KI. Verbindlich entscheidet immer ein Mensch.
Ein sauberer Abschied.
Zum Vertragsende erhalten Sie alle Daten samt Sicherungskopien in einem üblichen Format. Danach löschen wir sie vollständig.
DatenschutzbeauftragterRechtsanwalt Ulrich Emmert, e|s|b data GmbH, Stuttgart · info@esb-data.de
Aufbau
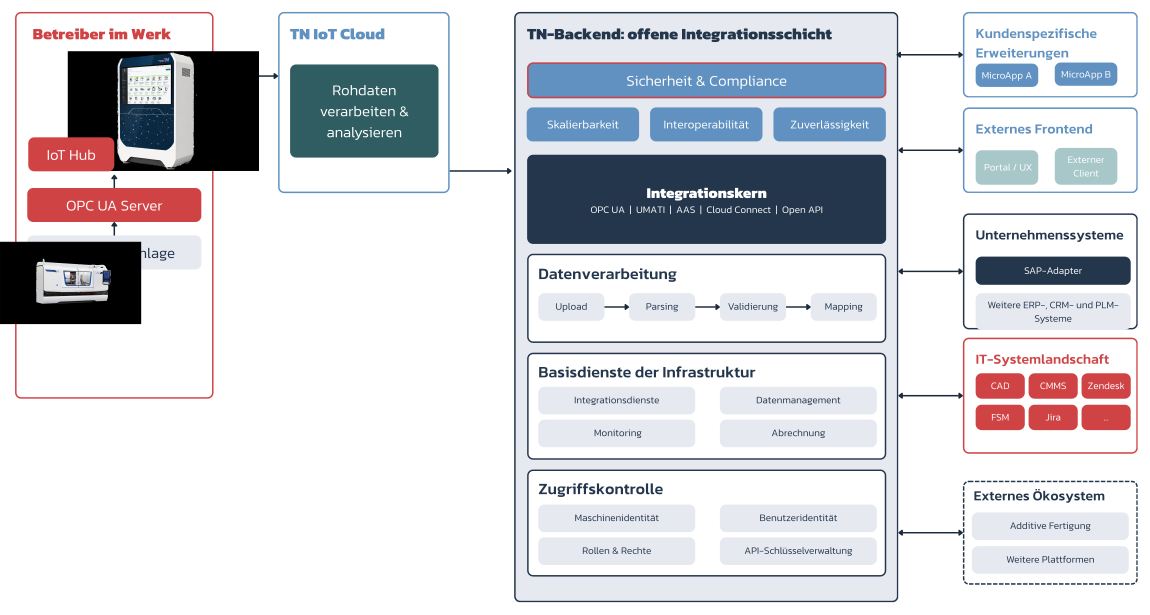
So ist Transaction-Network aufgebaut.
Für Ihre IT auf einen Blick: Maschinen kommen über den IoT Hub, Ihre Systeme wie SAP, Jira oder Zendesk über offene Schnittstellen. Sicherheit, Rollen und Zugriffsrechte sind Teil des Kerns.
Anbindung
Ihre Systeme bleiben. Transaction-Network verbindet sich mit ihnen.
SAP ERP binden wir über SAP-Standards wie IDocs und Funktionsbausteine an, ohne Ihre ERP-Abläufe zu ersetzen. Fertige Adapter gibt es für SAP sowie für Jira, Zendesk und Quanos; weitere Systeme klären wir mit Ihrer IT.
- REST-Schnittstellen und Webhooks
- OPC UA und MQTT für Maschinendaten
- Anmeldung über OAuth 2.0 und OpenID Connect
- Maschinenakte im Industriestandard der Verwaltungsschale (AAS), auf Wunsch über den SAP-Adapter in Ihrem SAP
So läuft die Anbindung ab
Systemanalyse
Mit Ihrer IT sehen wir uns an, welche Systeme und Schnittstellen es gibt und welche Daten gebraucht werden.
Mapping
Gemeinsam legen wir fest, welche Daten zwischen welchen Systemen fließen und welches System führt.
Umsetzung
Wir richten Adapter und Schnittstellen ein. Ihr ERP bleibt das führende System für Stamm- und Geschäftsdaten.
Test
Alles wird in einer Testumgebung geprüft, ohne Risiko für Ihren Betrieb.
Go-live
Wir schalten live und überwachen die Schnittstellen. Jeder Import und jede Synchronisation bleibt nachvollziehbar.
Verträge und Dokumente
Alle Verträge auf einer eigenen Seite.
AGB, SLA, Auftragsverarbeitung, TOM und Nutzungsbedingungen als PDF, gültig für Verträge ab dem 1. November 2026. Dazu ein Wegweiser, welche Bedingungen für Sie gelten.
- AGB Software
- AGB Consulting
- SLA
- AVV
- TOM
- Nutzungsbedingungen
Die vollständige Beschreibung unserer Sicherheitsarchitektur schicken wir Ihnen auf Anfrage.
AnfordernBetriebsstatus
So läuft Transaction-Network gerade.
Den aktuellen Stand aller Dienste, geplante Wartungen und frühere Störungen zeigt unsere Statusseite.
Statusseite öffnenEine Sicherheitslücke gefunden?
Schreiben Sie an unsere Sicherheitsadresse, ob es die Plattform, den IoT Hub oder diese Website betrifft. Nennen Sie bitte Produkt und Version, beschreiben Sie, was Sie gefunden haben, und wie es sich nachvollziehen lässt.
- Wir bestätigen den Eingang innerhalb von 7 Tagen und halten Sie über den Stand auf dem Laufenden.
- Wir prüfen jede Meldung, beheben bestätigte Lücken und informieren betroffene Kunden.
- Bitte veröffentlichen Sie erst, wenn die Lücke behoben ist; den Zeitpunkt stimmen wir mit Ihnen ab.
- Bitte greifen Sie nicht auf fremde Daten zu und stören Sie den Betrieb nicht. Auf Wunsch nennen wir Sie als Finder.
Fragen Ihrer IT?
Anbindung, Schnittstellen, Datenschutz: Matthias Maier verantwortet bei uns Technik und Sicherheit.
matthias.maier@